저는 매주 깃허브 주간 트렌딩 페이지를 모아 둡니다. 9월 26일에 모은 이번 주 목록에는 저장소 18개가 올라 있었습니다. 이 글에서는 저장소마다 한 주 동안 받은 별(깃허브에서 관심 있는 저장소에 누르는 즐겨찾기) 수를 기준으로 봅니다. 설명이나 주제에 AI, 에이전트, LLM(대형 언어 모델) 같은 말이 들어간 저장소를 세어 보니 17개였습니다. 한 개를 빼면 전부 AI 쪽이었던 셈입니다.
이번 주 목록에서 눈에 띈 것은 에이전트 그 자체가 아니라 에이전트를 둘러싼 도구들이었습니다. 에이전트가 일할 작업 공간, 일하는 순서, 쌓는 기억, 한 일을 확인하는 장치 같은 것들입니다. 네 자리 가운데 한 자리를 뚜렷하게 맡는 저장소를 이번 주 별을 많이 받은 순서로 다섯 개 골라 소개합니다. 여러 자리를 한데 묶은 ECC는 따로 뒤에서 다룹니다.
보안 감사 스킬은 찾은 에이전트와 확인하는 에이전트를 나눴습니다
이번 주 가장 많은 별을 받은 저장소는 Cloudflare가 공개한 security-audit-skill입니다. 한 주에 별 9,547개를 받았습니다. 코딩 에이전트에 붙여 쓰는 스킬(에이전트가 필요할 때 꺼내 쓰는 작업 설명서)로, 코드 전체의 보안 감사를 여러 단계로 나눠 진행하게 합니다.
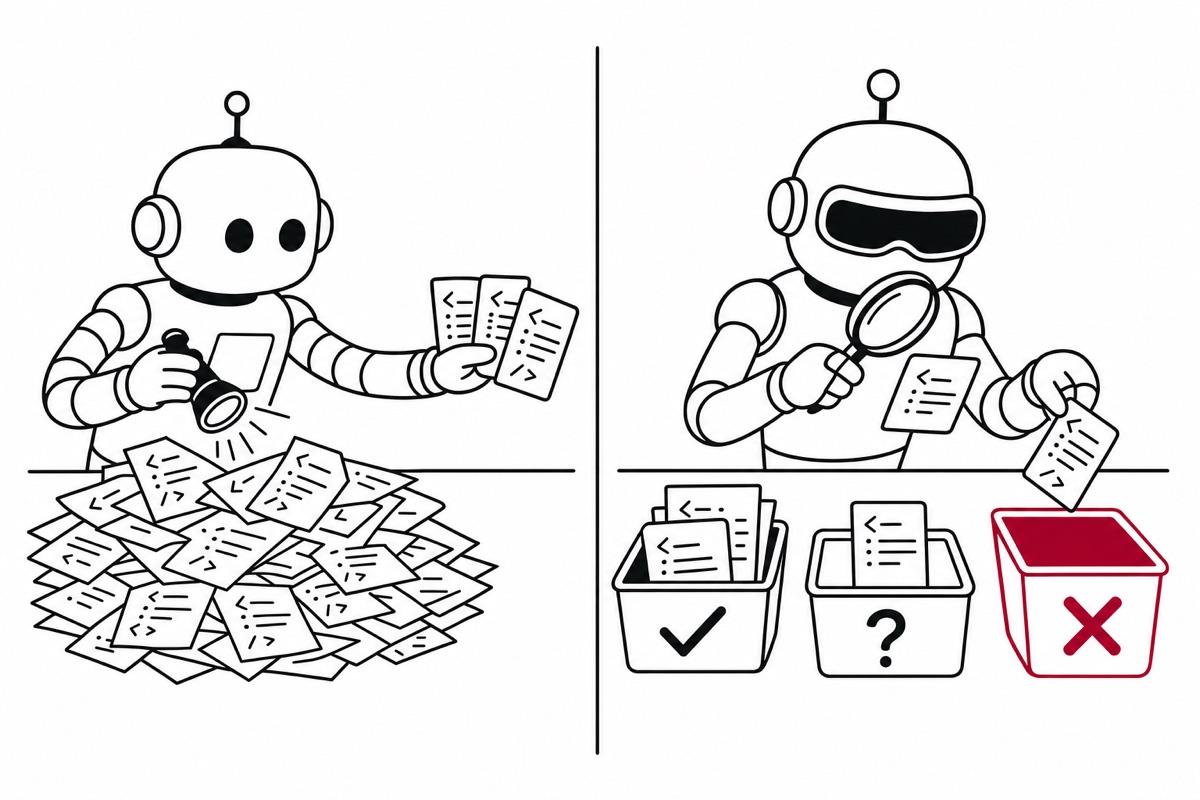
README(저장소 첫 화면에 있는 설명 문서)에 따르면 감사는 구조 파악, 취약점 후보 찾기, 후보 반박, 결과 기록, 최종 재확인, 보고서 작성 순서로 흐릅니다. 후보를 반박하는 일은 새로 띄운 검증용 에이전트가 맡습니다. 이 저장소에서 가장 눈여겨볼 문장은 “발견을 확인하는 에이전트는 그 발견을 찾은 에이전트가 절대 아니다”입니다. 결과는 확인됨, 추가 확인 필요, 기각 세 가지 상태로 나뉘어 파일로 남습니다.
AI가 찾아낸 취약점 목록을 그대로 믿기 어려웠던 분에게 먼저 권합니다. Claude Code처럼 하위 에이전트(일을 나눠 맡기려고 잠깐 띄우는 보조 에이전트)를 여러 개 동시에 띄울 수 있는 도구에서 씁니다. 설치는 명령 한 줄이고, 라이선스는 MIT(회사 업무에도 자유롭게 쓸 수 있는 공개 라이선스)입니다.
Orca는 에이전트마다 작업 공간을 따로 떼어 줍니다
Orca는 코딩 에이전트 여러 개를 나란히 띄우고 한 화면에서 지켜보게 해 주는 도구입니다. Claude Code, Codex 같은 에이전트를 이미 내고 있는 구독 그대로 붙여 쓸 수 있습니다. 한 주에 별 6,537개를 받았고, 지난주에도 목록에 있었습니다.
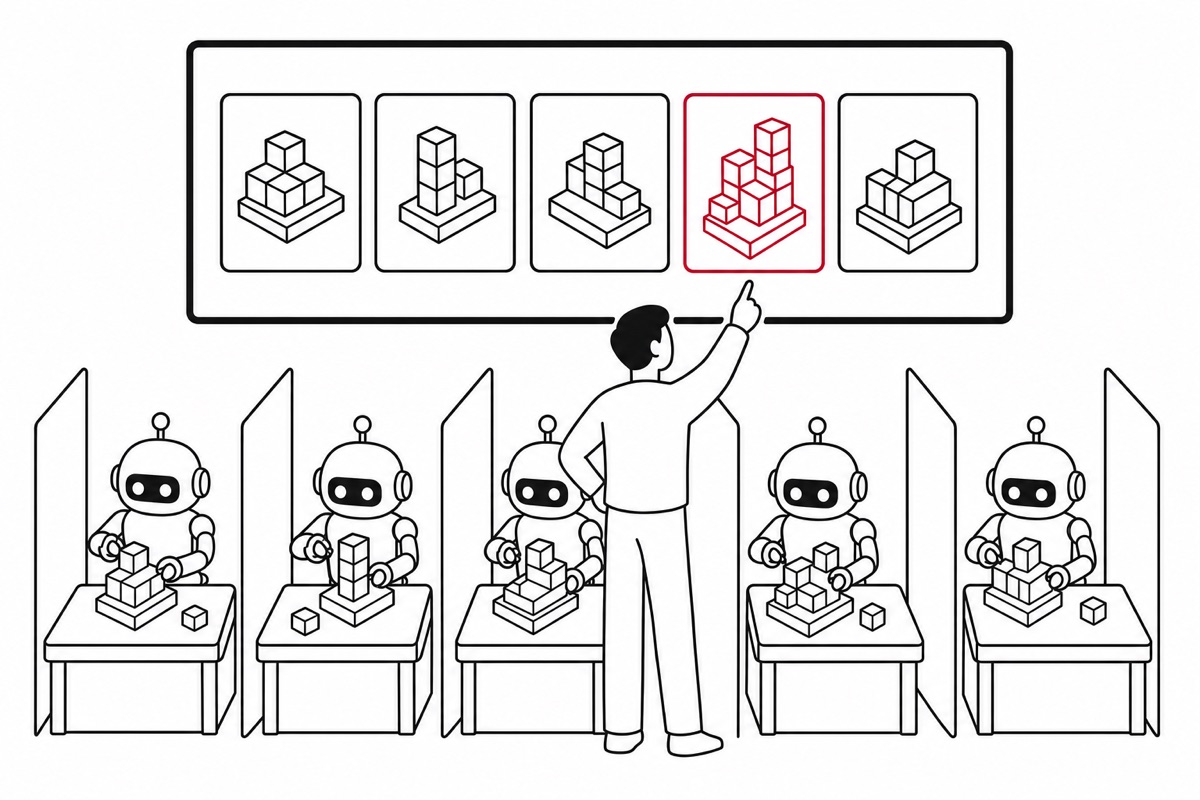
핵심 아이디어는 에이전트마다 별도 작업 트리(worktree, 같은 저장소를 폴더 하나 더 두고 따로 작업하는 git 기능)를 준다는 점입니다. 같은 요청을 에이전트 다섯 개에 보내고 결과를 비교해 가장 나은 것 하나를 골라 반영하는 식으로 씁니다. 에이전트끼리 서로의 변경을 덮어쓰는 일이 구조적으로 줄어듭니다.
저도 8월에 이 도구를 써 봤는데, 쓰기 전에 알아 두시면 좋은 점이 하나 있습니다. 에이전트 상태를 한곳에서 보여 주려고, 설치 후 에이전트 전역 설정에 훅(특정 순간마다 자동으로 실행되는 명령)을 겁니다. 제 경우 Claude Code 설정에 11개, Gemini 설정에 4개, 합쳐 15개가 들어왔고 엿새 뒤 다른 일로 설정 파일을 열었다가 알았습니다. 설계대로 동작한 것이라 문제라기보다는, 설치 전에 쓰고 있는 에이전트의 설정 파일을 모두 복사해 두시길 권합니다. Claude Code는 홈 폴더의 .claude/settings.json, Gemini CLI는 .gemini/settings.json 입니다. 이름이 점으로 시작하는 숨김 폴더라, 맥 Finder에서는 Command, Shift, 마침표를 함께 눌러야 보입니다. 나중에 복사본과 지금 파일을 비교하면 무엇이 들어왔는지 바로 보입니다. 맥이라면 터미널에서 diff 명령 뒤에 두 파일 경로를 적으면 달라진 줄만 나옵니다. 훅은 파일 안의 "hooks"라는 이름 아래 묶여 있습니다. 다만 Orca를 계속 쓴다면 이 훅이 Orca 화면에 에이전트 상태를 보내는 통로이니 그대로 두는 편이 맞습니다. Orca를 그만 쓸 때 지우시되, 괄호 하나만 틀려도 설정 파일 전체가 읽히지 않으니 미리 떠 둔 복사본을 그대로 되돌려 놓는 쪽이 가장 안전합니다. Orca 자체는 MIT 라이선스로 무료입니다.
Open Code Review는 정해진 규칙과 LLM에 일을 나눠 맡깁니다
알리바바가 사내에서 쓰던 코드 리뷰 도구를 공개한 것이 open-code-review입니다. 한 주에 별 5,030개를 받았고, 지난주에는 이 목록 1위였습니다. 코드에서 바뀐 부분을 읽어 LLM에게 보내고, 줄 단위로 리뷰 의견을 남기는 터미널(명령어를 입력하는 창)용 도구입니다.
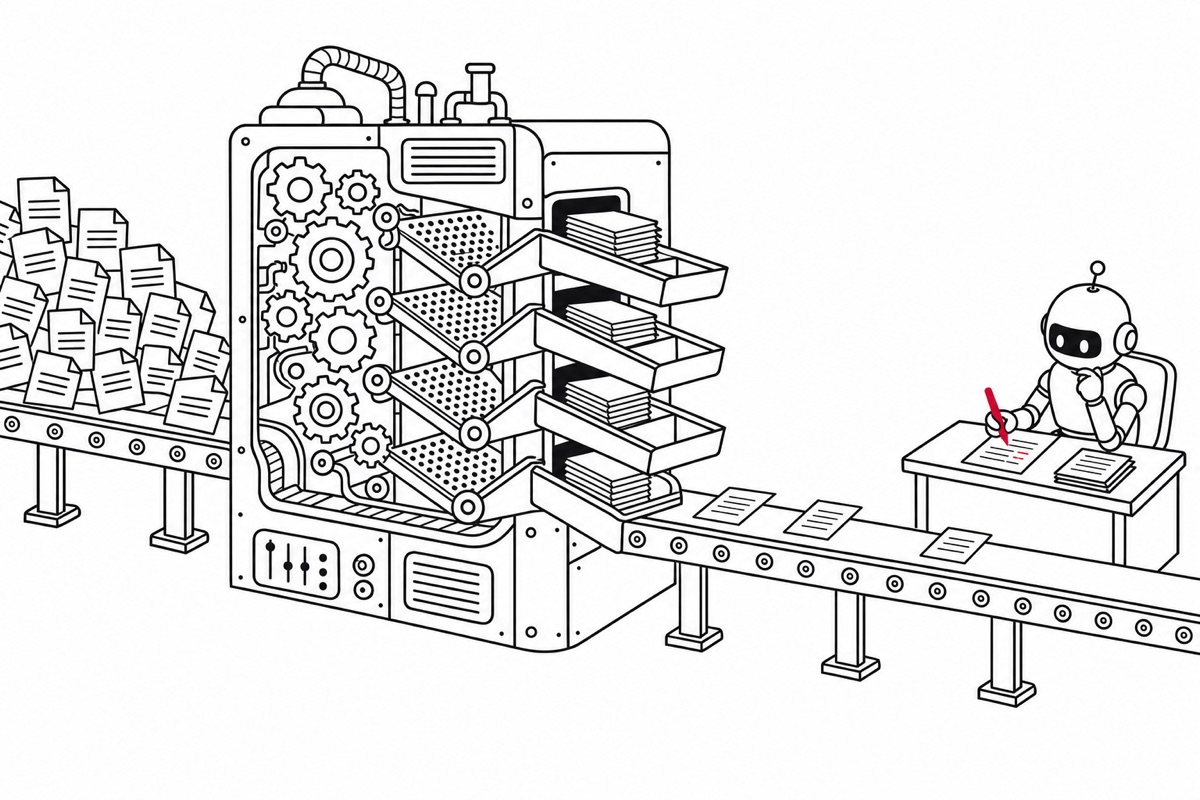
설계가 흥미롭습니다. README는 이를 하이브리드 구조라고 부릅니다. 어떤 파일을 볼지 고르고, 파일을 묶고, 규칙에 맞춰 보는 일은 정해진 코드가 합니다. 판단이 필요한 부분만 LLM 에이전트가 맡습니다. README에 따르면 이렇게 나눠서 범용 에이전트보다 토큰(AI 사용량을 세는 단위로, 곧 비용입니다)을 약 9분의 1만 쓰면서 정확도는 더 높였다고 합니다. 이 수치는 저장소가 밝힌 값이고 제가 재 본 것은 아닙니다.
코드 리뷰를 에이전트에게 통째로 맡겼다가 비용이나 엉뚱한 지적 때문에 망설였던 팀에 맞습니다. Claude Code, Codex, Cursor 등과 함께 쓸 수 있고, 라이선스는 Apache-2.0으로, MIT처럼 회사 업무에도 쓸 수 있는 공개 라이선스입니다.
Hindsight는 기억을 저장하는 것보다 고쳐 쓰는 데 초점을 둡니다
vectorize-io의 Hindsight는 에이전트용 메모리 시스템입니다. 한 주에 별 4,869개를 받았습니다. 부제는 “배우는 에이전트 메모리”입니다.
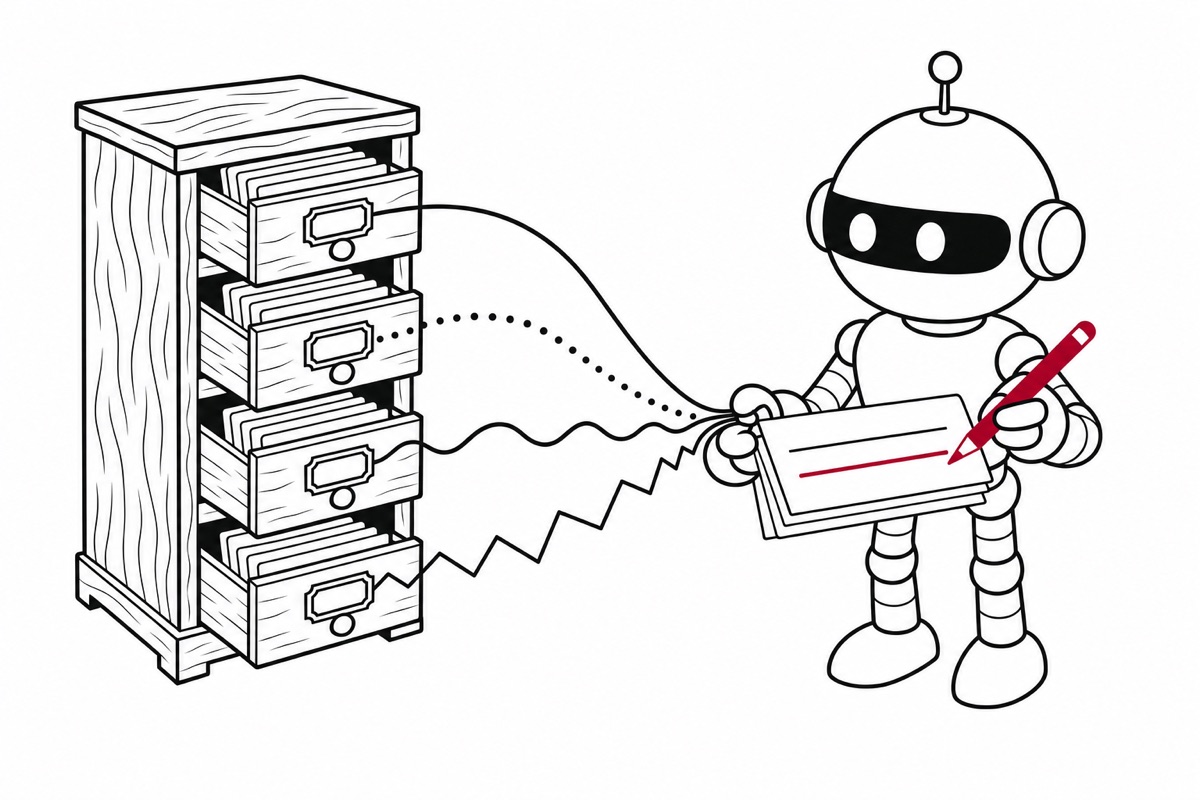
README가 강조하는 차이는 기억을 통째로 갈아 끼우지 않고 다듬는다는 점입니다. 관련된 사실은 관찰(observation)이라는 단위로 모아 둡니다. 새 근거가 들어오면 그 관찰을 지우고 새로 쓰지 않고, 기존 관찰에 새 근거를 반영해 조금씩 고쳐 나갑니다. 기능은 저장(retain), 불러오기(recall), 되짚기(reflect) 세 가지입니다. 불러올 때는 뜻이 비슷한 것, 같은 낱말이 든 것, 서로 연결된 것, 시간상 가까운 것을 한꺼번에 찾아 섞어 보여 줍니다. 한 가지 방식으로만 찾을 때 놓치던 기억을 줄이려는 설계입니다.
에이전트에게 같은 설명을 매번 다시 해 주고 있다면 볼 만합니다. 코딩 에이전트부터 노코드 도구까지 연동 대상이 넓고, 라이선스는 MIT입니다. Docker(프로그램을 필요한 환경째 담아 바로 띄우는 도구)로 내 컴퓨터나 서버에 직접 띄워 시작할 수 있고, 업체가 운영하는 클라우드 서비스를 쓸 수도 있습니다.
agent-skills는 개발 순서를 스킬로 옮겼습니다
애디 오스마니(Addy Osmani)가 공개한 agent-skills는 코딩 에이전트용 스킬 모음입니다. 이번 주에 받은 별은 2,911개로 다섯 개 중 가장 적었지만, 누적 별은 9만 9천 개가 넘습니다. 이미 오래 인기를 모은 저장소가 이번 주에도 목록에 남은 경우입니다.
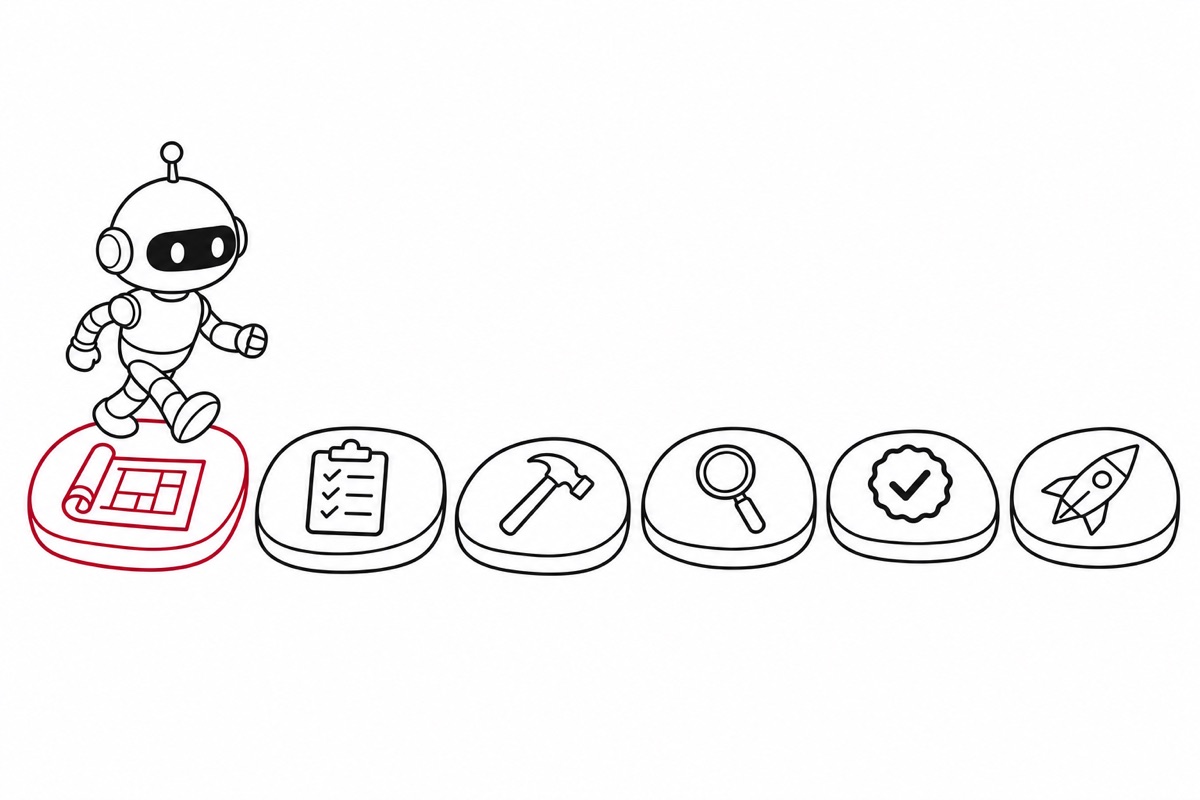
README는 시니어 개발자들이 쓰는 작업 흐름과 품질 기준을 담았다고 소개합니다. 스킬은 개발 흐름을 따라 정의, 계획, 구현, 검증, 리뷰, 출시 여섯 구간에 25개가 놓여 있습니다. 명세 먼저 쓰기, 작은 단위로 나눠 구현하기, 테스트 먼저 쓰기, 코드 단순화, 보안 점검 같은 것들입니다. 내세우는 원칙은 “코드보다 명세 먼저”, “작고 쪼개진 작업”, “테스트가 증거다”입니다.
에이전트가 코드를 빨리 쓰는 건 좋은데 순서 없이 달려 나가는 게 걱정이라면 먼저 볼 저장소입니다. Claude Code는 플러그인 추가 명령 한 줄로 설치할 수 있고, 라이선스는 MIT입니다.
확인하는 자리에는 두 저장소가 함께 올랐습니다
다섯 개는 에이전트 주변의 네 자리를 하나씩 채웁니다. Orca는 에이전트가 일할 자리를, agent-skills는 일하는 순서를, Hindsight는 쌓을 기억을 맡습니다. 에이전트가 한 일을 확인하는 자리에는 보안 감사 스킬과 Open Code Review 두 개가 올라, 네 자리 가운데 유일하게 둘이 겹쳤습니다.
확인하는 두 저장소는 방식이 다릅니다. 보안 감사 스킬은 찾는 에이전트와 확인하는 에이전트를 나눴습니다. 코드 리뷰 도구는 판단을 LLM에만 맡기지 않고 정해진 규칙에 먼저 일을 나눠 줍니다. 순서 자리의 agent-skills도 검증과 리뷰를 여섯 구간 중 두 구간으로 따로 두고, 테스트를 증거로 삼으라고 적었습니다. 그래프에서 3위였던 ECC는 스킬, 기억, 훅을 한데 묶은 큰 모음인데, 이곳도 README 첫머리에서 “만든 대화와 분리된 새 맥락에서 자기 작업을 리뷰한다”고 소개합니다. 앞서 나눈 대화를 모르는 새 대화에서 다시 본다는 뜻입니다.
사람 팀에서는 쓴 사람과 검토하는 사람이 자연스럽게 달랐습니다. 에이전트에게 일을 넘기면 그 거리가 사라지기 쉬운데, 이번 주 목록에는 그 거리를 도구로 다시 만드는 저장소가 여럿 올라와 있었습니다.
에이전트에게 일을 넘기면 그 거리가 사라지기 쉬운데, 이번 주 목록에는 그 거리를 도구로 다시 만드는 저장소가 여럿 올라와 있었습니다.
마치며: ‘에이전트 하나 더’가 아니라 ‘에이전트 주변 하나 더’
이번 주 깃허브 트렌드에서는 에이전트를 새로 고르는 일보다, 이미 쓰는 에이전트 주변에 작업 공간과 기억과 확인 장치를 붙이는 도구가 많이 보였습니다. 다섯 개 모두 코드는 공개돼 있어, 직접 설치해 쓰는 범위에서는 무료입니다. 다만 에이전트 구독료나 모델 사용료는 따로 들고, Hindsight의 클라우드 서비스처럼 업체가 운영하는 쪽은 별도입니다.
하나만 골라 써 보신다면 보안 감사 스킬을 권합니다. Claude Code처럼 하위 에이전트를 띄울 수 있는 코딩 에이전트와 코드 저장소 하나, 그리고 Node.js(npx 명령이 들어 있는 실행 환경)가 있으면 됩니다. 터미널을 열어 저장소 폴더로 이동한 뒤 README에 적힌 설치 명령 한 줄을 실행합니다.
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit
그다음 에이전트에게 “./src 에서 보안 취약점을 찾아 줘”처럼 폴더 하나를 지정해 부탁하면 됩니다. 여러 에이전트가 코드를 나눠 읽기 때문에 모델 사용량은 읽는 코드 양에 따라 늘어납니다. 그래서 처음에는 저장소 전체가 아니라 폴더 하나로 시작하시길 권합니다. 돌려 본 뒤에는 기각으로 분류된 항목이 몇 개나 나오는지 세어 보세요. 처음 찾은 것 가운데 얼마가 걸러지는지 보면, 확인하는 자리가 무엇을 해 주는지 감이 옵니다. 기각이 하나도 없다면 그것도 한 에이전트가 찾은 목록을 다른 에이전트가 모두 받아들였다는 기록으로 남습니다.
이 글은 AI의 도움을 받아 작성했습니다.
참고 자료
- GitHub Trending (weekly): https://github.com/trending?since=weekly
- cloudflare/security-audit-skill: https://github.com/cloudflare/security-audit-skill
- stablyai/orca: https://github.com/stablyai/orca
- alibaba/open-code-review: https://github.com/alibaba/open-code-review
- vectorize-io/hindsight: https://github.com/vectorize-io/hindsight
- addyosmani/agent-skills: https://github.com/addyosmani/agent-skills
- affaan-m/ECC: https://github.com/affaan-m/ECC
별 수는 2026년 9월 26일 수집한 깃허브 주간 트렌딩 기준입니다. 저장소 설명은 각 README를 2026년 9월 28일에 확인한 내용이고, 성능 수치는 저장소가 밝힌 값입니다.